Acceso
 Ayuda
 Obtener Verificación
EN ESTA PÁGINA
- Ira, "identidad zombi" es un término llamativo. ¿De dónde salió?
- Entonces, ¿qué es exactamente una identidad zombi?
- ¿Cómo surgió la idea para este informe y por qué ahora?
- Hablemos de ese mercado. Cada empresa "solo ve a sus propios clientes" y no puede saber dónde se ha usado una identidad anteriormente. ¿Qué implica esto?
- ¿Cómo cierras esa brecha en Veriff?
- Un caso de estudio sigue un documento genuino que los estafadores reutilizaron constantemente, con 90 intentos en una plataforma. Explícame cómo fue.
- ¿Qué piensas cuando ves un patrón así?
- ¿Qué pasa después de que rechazan a un estafador? ¿Se da por vencido?
- Regresar en menos de una hora es rápido. ¿Siempre vuelven tan rápido?
- Cuando se obliga a alguien a ceder su identidad, su dueño real puede estar junto al estafador. ¿Por qué es tan difícil para las empresas manejarlo?
- Entonces, ¿qué lo delata?
- ¿Esto se ve en industrias específicas?
- Entonces, ¿qué sigue? ¿Qué deberían hacer las empresas de forma diferente?
- ¿Cómo se ve esto en la práctica?
- ¿Una reflexión final para las empresas que leen esto?
noviembre 18, 2026

Artículo de fraude
Las identidades que no mueren: la economía de la identidad zombi
Una conversación con Ira Bondar, líder de la Plataforma de Fraude en Veriff y autora del Informe de Fraude de Identidad Veriff 2027
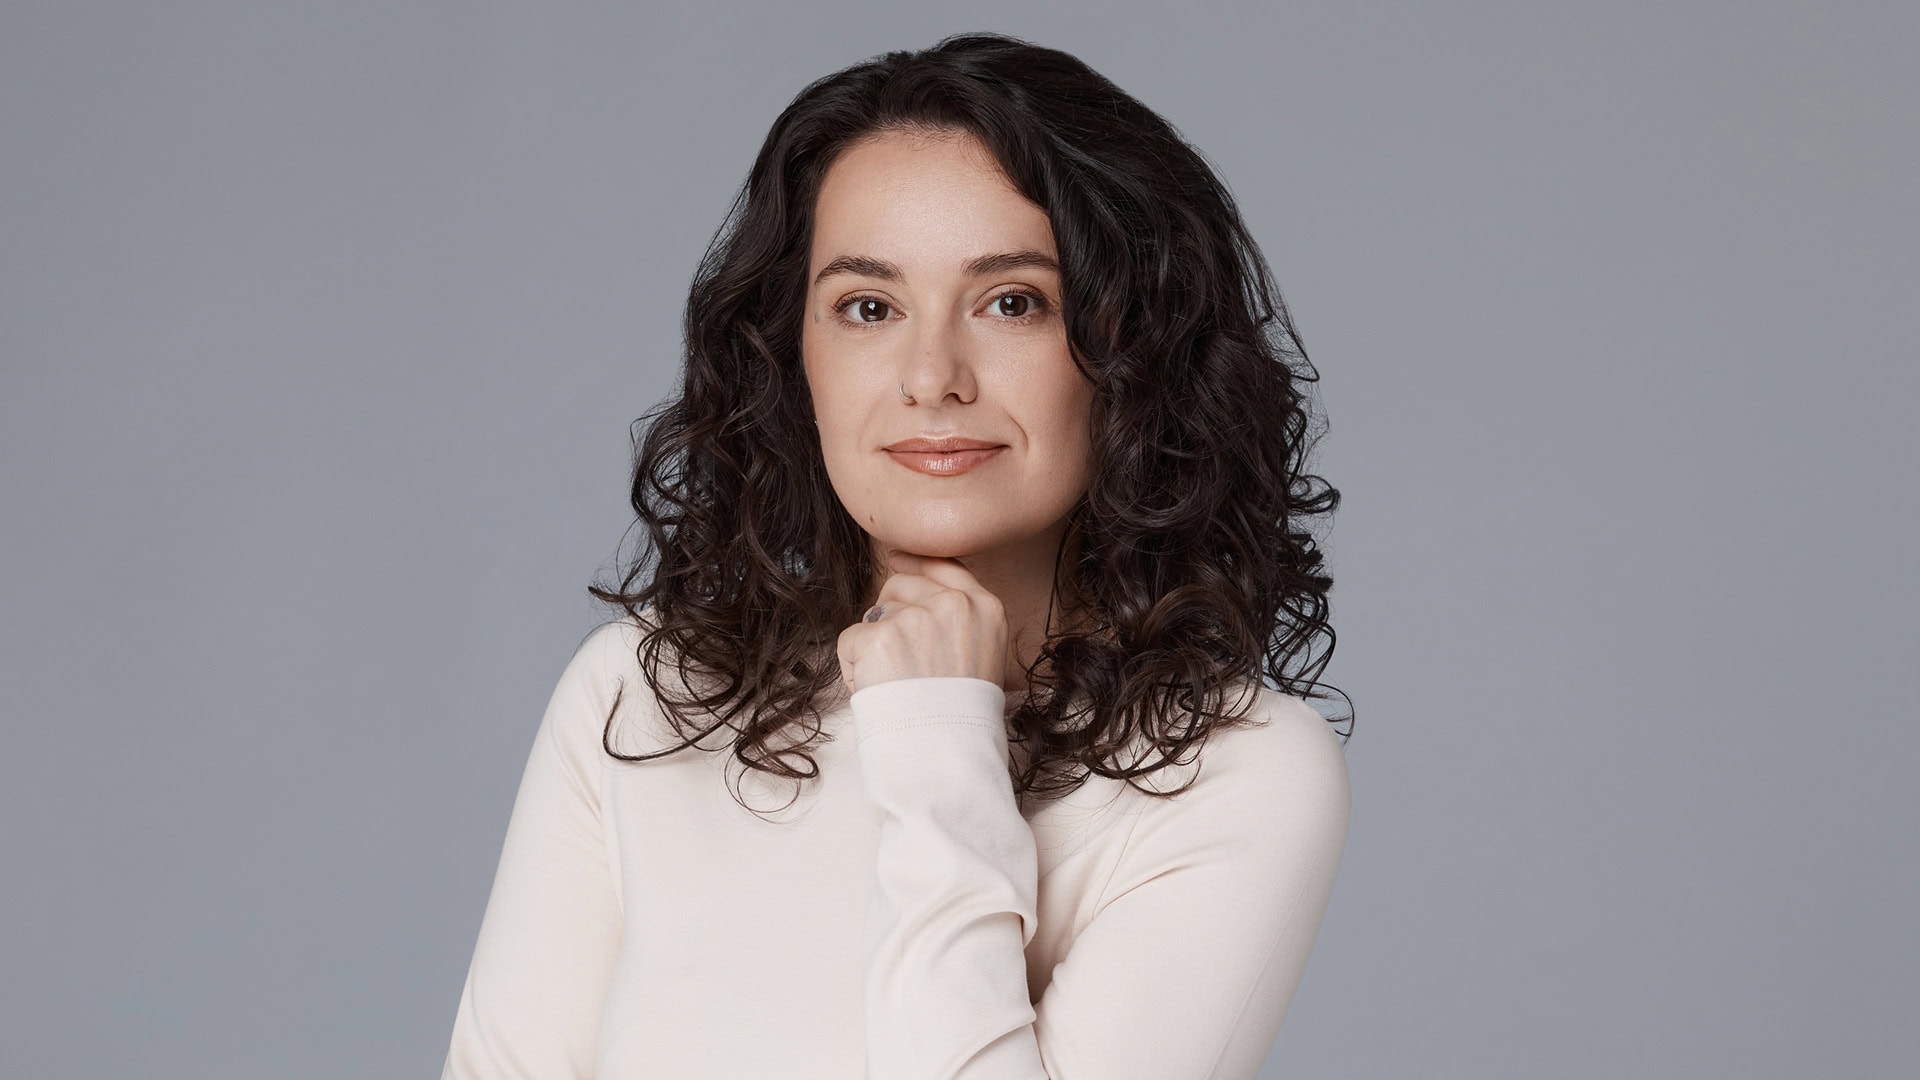
Ira Bonda-Mucci dirigió el análisis del informe de este año, en el que se examinaron cientos de millones de verificaciones en 12 sectores industriales. Le preguntamos qué revelan los datos sobre la economía de las identidades zombis, por qué «el fraude tiene memoria» y qué deberían hacer las empresas al respecto.
Ira, «identidad zombi» es un término llamativo. ¿De dónde salió?
Lo tomamos prestado de la ciberseguridad. Allí, un zombi es un dispositivo infectado con malware y controlado de forma remota, a menudo sin que su dueño lo sepa. El paralelismo era demasiado evidente como para ignorarlo.
Entonces, ¿qué es exactamente una identidad zombi?
Una identidad zombi, también llamada identidad reciclada o en circulación, es una identidad real y verificada que sigue pasando las verificaciones después de que la persona a la que pertenece ha perdido su control. Sin importar si el control fue robado, forzado o entregado voluntariamente, la identidad sigue funcionando.
Adaptamos el término porque los existentes solo cubren una parte del problema. El robo de identidad describe una forma en la que puede empezar. La identidad sintética describe un tipo de fraude totalmente diferente. Ninguno de los dos términos describe una identidad real que sigue en circulación mucho después de que su propietario pierde el control de ella.
Una identidad sintética se crea con datos reales e inventados, por lo que no hay una única persona real detrás de ella. Una identidad zombi empieza como la identidad real y verificada de una persona, pero ahora la usa alguien más. A diferencia del robo de identidad, que suele ser un evento único, con una identidad zombi el uso indebido continúa. La misma identidad se usa una y otra vez en distintas empresas, sin importar si fue robada, comprada u obtenida de su propietario bajo coacción. Como el documento es genuino, las verificaciones de documentos por sí solas pueden ser aprobadas. El fraude no está en el documento, sino en quién lo presenta.
¿Cómo surgió la idea para este informe y por qué ahora?
El concepto de esta historia surgió de los datos de Veriff. Normalmente, pensamos que el fraude es simple: alguien intenta acceder, el sistema lo detecta y ahí termina todo. Pero seguíamos viendo algo diferente. Identidades reales pasaban una verificación genuina y luego reaparecían en otros negocios mucho después de que la primera cuenta hubiera sido bloqueada. Así que decidimos seguir esas identidades a lo largo de todo su ciclo de vida.
Lo que descubrimos no fue una serie de intentos únicos. El 62 % de las identidades que volvieron al mismo negocio después de un rechazo por fraude lo hicieron en menos de una hora. Otras jugaron a largo plazo: 1 de cada 5 desapareció por más de tres meses antes de volver a aparecer.
¿Por qué es un problema ahora? Por su escala. No son solo unos pocos casos aislados, el problema afecta a todo el sistema. Casi uno de cada tres documentos que clasificamos como fraudulentos comenzó como la identificación genuina de una persona real, y en el sector BNPL, la cifra es casi la mitad. Esto no es un error de redondeo, es un mercado completo. Cada verificación individual puede parecer correcta. El documento es real y la persona está en vivo. La señal de alerta no está en una sola sesión, sino en su repetición.
Descargar ahora
Descubre cómo las credenciales verificadas son robadas, alquiladas y reutilizadas en diferentes plataformas, y cómo detener el ciclo.
Hablemos de ese mercado. Cada empresa «solo ve a sus propios clientes» y no puede saber dónde se ha usado una identidad anteriormente. ¿Qué implica esto?
Cada empresa que realiza verificaciones de identidad solo ve su propio tráfico, nada más. Una verificación se aprueba o se rechaza y, para esa empresa, el proceso termina. Pero los estafadores no se quedan quietos. Se mueven entre distintas empresas y siempre regresan.
Este informe se centra en la magnitud de esos intentos repetidos. Entre las identidades que fueron aprobadas al menos una vez y luego rechazadas por fraude, el 1 % más activo pasó por 38 o más intentos de verificación en 12 o más empresas diferentes. Y eso es solo lo que pudimos ver como su proveedor de verificación. No se trata de estafadores aislados que logran pasar. Es una sola identidad que se utiliza una y otra vez, en una empresa tras otra.
¿Cómo cierras esa brecha en Veriff?
Esta es la brecha que CrossLinks se creó para cerrar. Dentro de una misma empresa, conecta las señales de documentos, biométricas, de dispositivos y de red entre sesiones. Industry CrossLinks amplía esa visión a otras empresas del mismo sector. Funciona con datos de documentos y señales de dispositivos y de red. La siguiente empresa solo ve una alerta de riesgo anónima que indica que la sesión está vinculada a un fraude en otro lugar. No se intercambian datos personales. Con esta perspectiva, lo que parecía una docena de incidentes sin relación resulta ser un solo documento, una sola identidad, una sola operación.
Las defensas contra el fraude ya no pueden depender de comprobaciones aisladas. Lo difícil no es vincular las sesiones, sino hacerlo con precisión. Las familias comparten portátiles, las oficinas comparten direcciones IP y los estudiantes comparten teléfonos. Si no puedes diferenciar un hogar de una red de fraude, solo trasladas el costo a los clientes honestos.

Las defensas contra el fraude ya no pueden depender de verificaciones aisladas. El verdadero desafío no es vincular las sesiones, sino hacerlo con precisión. Porque cuando no puedes diferenciar un hogar de una red de fraude, son tus buenos clientes quienes pagan el precio.
Un caso de estudio sigue un documento genuino que los estafadores reutilizaron constantemente, con 90 intentos en una plataforma. Explícame cómo fue.
¡Sí! Todo empieza con una persona real que pasa una verificación genuina en una plataforma de pagos. El documento era auténtico, el rostro coincidía y la aprobación fue correcta. Esa parte es sencilla. Lo que hace que el caso sea interesante es lo que ocurrió después con esa identidad.
En una semana, un desconocido presentó el mismo documento, con su propio rostro, en otro negocio. Aproximadamente un mes después, los estafadores regresaron a la plataforma que había aprobado al propietario real e hicieron 94 intentos en 18 días distintos, a menudo en ráfagas con solo minutos de diferencia.
Mantuvieron las partes que hacían que el documento pareciera válido: la plantilla, el diseño de seguridad y el número. Cambiaron el nombre, la fecha de nacimiento, el rostro, el género y la fecha de vencimiento. Así, un documento real se convirtió en muchas identificaciones falsas. Y lo hicieron a propósito. Conservaron el número del documento porque supera las verificaciones de formato y de la base de datos. Luego, cambiaron lo que un revisor ve primero: el rostro y el nombre. Hubo meses en los que más del 80 % de estos documentos alterados conservaron el número del documento real.
¿Qué piensas cuando ves un patrón así?
Cuando veo ráfagas como esa, no veo a una persona en un teclado. Veo una línea de producción. Esto es Fraude como Servicio, donde cada intento es una sonda y cada rechazo es retroalimentación. Pueden iterar más rápido de lo que cualquiera puede revisarlos uno por uno, por lo que el patrón debe detectarse a través de las sesiones, no mirando más de cerca una sola. Es un juego de números y una cuenta aprobada puede ser suficiente para que valga la pena.
¿Qué pasa después de que rechazan a un estafador? ¿Se da por vencido?
Un rechazo rara vez es el final. Al 55 % de los rechazos por fraude le siguió otro intento de verificación en los 90 días siguientes. Aproximadamente la mitad volvió al mismo negocio y el 62 % de ellos regresó en menos de una hora.
Descargar ahora
Descubre cómo las credenciales verificadas son robadas, alquiladas y reutilizadas en diferentes plataformas, y cómo detener el ciclo.
Regresar en menos de una hora es rápido. ¿Siempre vuelven tan rápido?
No, no siempre. Otros se toman su tiempo. A casi el 9 % de los rechazos le siguió un intento con el mismo documento en un negocio diferente, unas cuatro semanas después. En el sector de préstamos, el porcentaje fue del 12 %. Y de las identidades que reaparecieron en el año siguiente a un rechazo, una de cada cinco estuvo inactiva por más de tres meses. Casi la mitad volvió a un negocio diferente, y en el sector fintech, más de la mitad.
La espera es parte del método. Los estafadores hacen una pausa y regresan más tarde, esperando que ese tiempo los haga parecer nuevos. La espera solo les funciona si nadie relaciona el nuevo intento con los anteriores.
Esa es la lógica de las «cuentas antiguas» a nivel de identidad. Una cuenta nueva con actividad inusual genera sospechas. Una identidad que ha estado inactiva por meses parece establecida y confiable. Los estafadores lo saben y están dispuestos a esperar.
Cuando se obliga a alguien a ceder su identidad, su dueño real puede estar junto al estafador. ¿Por qué es tan difícil para las empresas manejarlo?
Porque nada parece estar mal. El rostro es real, el documento es genuino y la prueba de vida es exitosa. Todas las señales que una verificación busca están presentes. Y el resultado depende de cómo se perdió el control de la identidad. Cuando una identidad es robada, el dueño puede eventualmente notar la actividad no autorizada. Pero cuando una persona es coaccionada, víctima de trata o se le dice que no corre ningún riesgo real, no hay una víctima que dé la alarma. Y como nada ha sido manipulado, una sola verificación no puede detectarlo.
Por eso creamos la Verificación de presencia con Detección de Coerción. Analiza el audio y el video de toda la sesión, no solo el rostro.
Entonces, ¿qué lo delata?
Lo que lo delata no suele ser el documento o el rostro. Es el contexto. Una segunda voz en la habitación. Ojos que se desvían de la pantalla para recibir instrucciones. El mismo rostro de un «ayudante» en el fondo de las sesiones de diferentes personas. Un dispositivo que ha verificado a veinte personas diferentes. No verás nada de eso si solo compruebas que el documento y el rostro coinciden.
Descargar ahora
Descubre cómo las credenciales verificadas son robadas, alquiladas y reutilizadas en diferentes plataformas, y cómo detener el ciclo.
¿Esto se ve en industrias específicas?
También vemos una versión de esto en el sector de la movilidad. Cerca de un tercio de las nuevas verificaciones sospechosas a conductores existentes eran de alguien que se hacía pasar por el titular de la cuenta, ya fuera un conductor que alquilaba la cuenta o un ataque de inyección de cámara. En casi una de cada cinco de estas verificaciones marcadas, el rostro no coincidía con el del conductor que se registró originalmente. Los pasajeros terminan en un carro con alguien que nadie ha verificado.
La verificación del onboarding se diseñó para preguntar: «¿coinciden este documento y este rostro?», y no: «¿esta persona actúa por voluntad propia?». Son preguntas diferentes, y para responder la segunda se necesita más que una verificación única.
Entonces, ¿qué sigue? ¿Qué deberían hacer las empresas de forma diferente?
La verificación no puede ser una puerta que se cruza una sola vez para obtener confianza para siempre. Debe ser continua y tener memoria. El onboarding es donde la confianza comienza, no donde termina. Los datos lo respaldan. Cuando las empresas vuelven a verificar a los usuarios existentes, de 2 a 4 de cada 100 son marcados por fraude. Se trata de personas que ya habían pasado el onboarding.
¿Cómo se ve esto en la práctica?
En la práctica, esto significa volver a verificar la identidad en momentos de alto riesgo, como una solicitud de pago o un inicio de sesión desde un dispositivo nuevo. Implica confirmar que la persona está presente y actúa por voluntad propia, no solo que su rostro está en vivo. Y también significa conectar señales entre diferentes sesiones y empresas, para que un documento que ya falló en varias verificaciones no empiece de cero en la próxima.
Más adelante, los agentes de AI representan el mismo problema, pero con una nueva cara. Cada vez confiamos más en que estos agentes reserven servicios, administren cuentas y llenen solicitudes por nosotros. Si alguien pierde el control de la identidad o las credenciales de un agente, este sigue actuando. La autorización aún funciona, pero la persona detrás ya no tiene el control. Así, la pregunta cambia de «¿es esta la persona correcta?» a «¿este agente está actuando para la persona correcta, con su consentimiento, ahora mismo?». Las empresas deberían empezar a planificar esto ya.
¿Una reflexión final para las empresas que leen esto?
El fraude no desaparece cuando lo rechazas. Se oculta y espera. Las empresas que se mantienen un paso adelante no son las que tienen la verificación más estricta. Son las que tienen una verificación que recuerda.
El fraude recuerda. Asegúrate de que tu verificación también lo haga.