Acceso
 Ayuda
 Obtener Verificación
EN ESTA PÁGINA
- ¿Qué es el Fraud-as-a-Service?
- La industrialización del fraude
- El ciclo de vida de la identidad comprometida
- Cómo pueden responder las empresas a la amenaza del FaaS
- Inteligencia a escala de red: la única respuesta que iguala la escala del FaaS
- Verificación biométrica y de documentos en capas
- Detección de fraude impulsada por IA: donde los referentes se encuentran con la realidad
- La capa regulatoria
- Hacia dónde se dirige el fraude impulsado por FaaS
- Los reguladores se ponen al día más rápido que los expertos de la industria
octubre 8, 2026


Artículo de fraude
Cómo el fraude-como-servicio está cambiando la forma del ciberdelito
El fraude-como-servicio ha pasado de ser un mercado delictivo de nicho a una industria madura y escalable que refleja a las empresas que ataca.
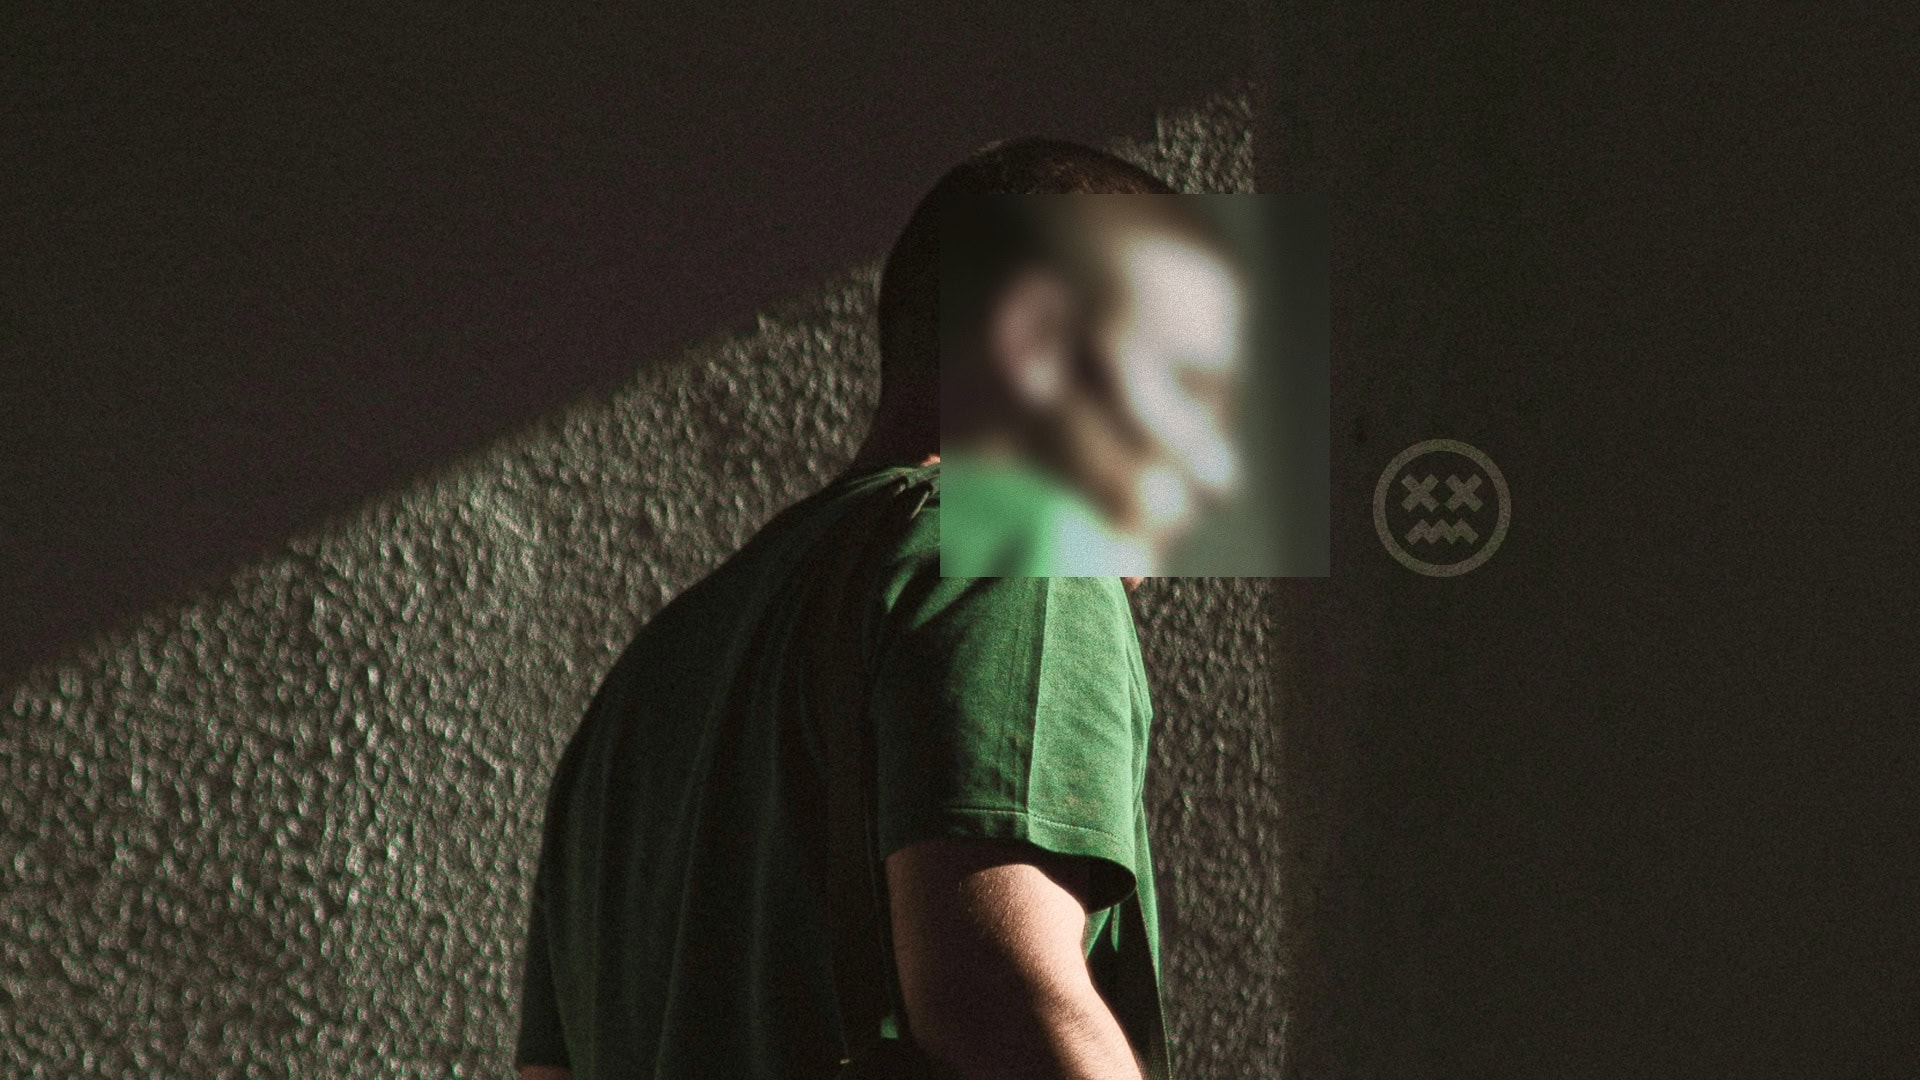
Tycoon 2FA es actualmente el kit de Phishing-as-a-Service más prolífico del mercado, y se vende por unos 120 dólares por diez días de acceso en Telegram. EvilProxy cuesta entre 150 y 300 dólares por el mismo periodo, y entre 500 y 600 dólares por un mes. Ambos vienen con documentación, canales de atención al cliente y actualizaciones periódicas. Esto no es un fallo del mercado. Es la estructura de una industria B2B SaaS que funciona, solo que el producto es el fraude.
Ese es el modelo de amenaza contra el que mi equipo y yo nos defendemos todos los días. El delito cibernético ya no empieza cuando se mueve el dinero; comienza mucho antes, con el robo, la creación y la utilización industrial de identidades. Una sola identidad comprometida o sintética, una vez que supera una verificación, se convierte en inventario: se mueve entre plataformas fintech, cripto, de mercados en línea y de economía gig, generando valor en cada parada. Mientras antes se intercepte la identidad, más fraude aguas abajo se evita. Ese es todo el juego.
¿Qué es el Fraud-as-a-Service?
El Fraud-as-a-Service (FaaS) es una industria clandestina en auge donde operadores experimentados venden herramientas de fraude preempaquetadas a cualquiera que esté dispuesto a pagar. Los vendedores crean los kits, escriben las guías de fraude y mantienen ambos actualizados. Los compradores pagan una tarifa, a menudo una suscripción, y ejecutan sus propias estafas y esquemas de phishing con datos personales robados, identificaciones falsas y cuentas secuestradas. Esto democratiza el crimen digital. La barrera de entrada prácticamente ha desaparecido: ya no necesitas conocimientos técnicos para lanzar ataques sofisticados a gran escala. Solo necesitas unos cientos de dólares y una cuenta de Telegram.
El Fraud-as-a-Service es parte de la economía más amplia del cibercrimen como servicio, en la que los delincuentes compran o alquilan los componentes de un ataque en lugar de crearlos. La Evaluación de Amenazas de la Delincuencia Organizada en Internet (IOCTA) 2026 de Europol dice que el crimen como servicio, donde los estafadores pueden externalizar actividades delictivas, amplía aún más el alcance del fraude en línea. También indica que, a medida que las herramientas de IA se vuelven más accesibles, los ciberdelincuentes pueden reducir la barrera de entrada, hacer crecer sus operaciones y cometer delitos cada vez más sin una participación directa.
Las empresas que se defienden contra el FaaS ya no luchan contra intentos de fraude aislados. Se enfrentan a operaciones de fraude industrializado que comparten infraestructura, tácticas e incluso equipos de éxito del cliente. Este artículo explica cómo el FaaS está redefiniendo el panorama de amenazas, por qué las defensas de un solo inquilino fracasan frente a él y cómo es una respuesta arquitectónicamente honesta.
La industrialización del fraude
Antes, llevar a cabo una operación de robo de identidad a gran escala requería conocimientos técnicos especializados: saber programar, cómo eludir los protocolos de seguridad, cómo manipular la infraestructura de red. El FaaS elimina todo eso. Hoy, la materia prima del fraude son insumos básicos: credenciales comprometidas y tokens de sesión recolectados a través de malware infostealer y kits de phishing de adversario en el medio, documentos de identidad fabricados con IA generativa y huellas digitales de dispositivos simuladas con emuladores comerciales. El credential stuffing es un uso de estos insumos, no una fuente; una vez que los atacantes tienen volcados de credenciales, herramientas automatizadas las prueban en paralelo en miles de servicios hasta que encuentran coincidencias.
Lo que el FaaS añade a este suministro de productos básicos es el empaquetado. Kits de phishing, software de generación de deepfakes, bases de datos de credenciales robadas, plantillas de identidades sintéticas, tutoriales para eludir la banca: todo disponible en la dark web o en canales de Telegram a precios que no cubrirían ni una hora del tiempo de un analista de seguridad. Muchos proveedores de FaaS ofrecen soporte técnico 24/7 y tienen canales de éxito del cliente que se parecen más al SaaS empresarial que al crimen clandestino.
Según Microsoft Threat Intelligence, Tycoon 2FA surgió en agosto de 2023 y se convirtió rápidamente en una de las plataformas de phishing-as-a-service más extendidas. Sus servicios de phishing se anuncian y venden a ciberdelincuentes en aplicaciones como Telegram y Signal. Las campañas que utilizan el kit fueron responsables de decenas de millones de mensajes de phishing, llegando a más de 500 000 organizaciones cada mes. Sus capacidades de adversario en el medio permitieron que actores de amenazas menos cualificados eludieran la autenticación multifactor. Microsoft afirma que el servicio permitió a miles de ciberdelincuentes obtener acceso no autorizado a cuentas de correo electrónico y servicios en línea, como Microsoft 365, Outlook y Gmail, y lo vincula con unas 96 000 víctimas de phishing distintas en todo el mundo desde 2023.
La brecha de capacidad entre atacantes sofisticados y no sofisticados se ha derrumbado. Los arrestos de The Scattered Spider ilustran la misma dinámica desde otro ángulo: Thalha Jubair, de 19 años, presuntamente involucrado en 115 millones de dólares de extorsión en 47 entidades de EE. UU., fue reclutado en un colectivo de ciberdelincuencia cuando era adolescente; la denuncia del Departamento de Justicia alega que estuvo activo desde los 15 o 16 años. Las habilidades utilizadas en esos ataques (ingeniería social, suplantación de identidad del servicio de asistencia, abuso del restablecimiento de MFA) fueron aprendidas, no compradas. Pero la misma democratización que produjo el FaaS produce la próxima generación de operadores de Scattered Spider: cuando el piso para entrar se desploma, la demografía de quienes te atacan se amplía. La descentralización geográfica importa tanto como la edad: los kits de FaaS que se venden en canales de Telegram en inglés se están ejecutando en São Paulo, Lagos, Manila y Yakarta. La amenaza no es un único grupo demográfico, es la nivelación global de la brecha de capacidad.
Próximamente en noviembre
Descubre cómo las credenciales verificadas son robadas, alquiladas y reutilizadas en diferentes plataformas, y cómo detener el ciclo.
El ciclo de vida de la identidad comprometida
El enfoque tradicional de prevención de fraude trata cada interacción con el cliente como un evento aislado. Un intento de registro se evalúa en función del ID de sesión único presentado, se realiza una verificación de antecedentes y se toma una decisión. Esto funcionaba cuando el fraude era oportunista. No funciona cuando el fraude es industrial.
Las operaciones de fraude organizado rara vez limitan una identidad a un único caso de uso. Una identidad comprometida o sintética que pasa la verificación en una plataforma se convierte en inventario para la siguiente. Vemos este patrón semanalmente: una identidad sintética que falla en un neobanco brasileño aparece tres semanas después en una casa de cambio de criptomonedas de EE. UU. y luego de nuevo en un mercado europeo con un nombre ligeramente diferente. CrossLinks nos permite reconocer el segundo y tercer intento como parte de la misma red de fraude, y no como tres incidentes separados, pero solo si los clientes están dentro de nuestra red. Fuera de ella, la misma identidad tiene una nueva oportunidad en cada puerta.
Yo lo veo como el ciclo de vida de una identidad comprometida: la monetización por etapas de una única verificación exitosa en múltiples industrias y jurisdicciones. Detectar la identidad en el primer intento fallido es el momento de mayor impacto en todo el ciclo. Detectarla en el segundo salva a la tercera, cuarta y cientos de plataformas más.
Frente a campañas de múltiples objetivos impulsadas por FaaS, la evaluación de una sola sesión no es una defensa parcial. Es una desalineación arquitectónica.
Cómo pueden responder las empresas a la amenaza del FaaS
Derrotar el fraude industrializado requiere una defensa industrializada. La respuesta debe operar a la misma escala que el ataque, compartir señales a la misma velocidad e integrar los mismos tipos de insumos. A continuación se presentan las tres capas que realmente marcan la diferencia.
Inteligencia a escala de red: la única respuesta que iguala la escala del FaaS
La respuesta arquitectónica más eficaz contra el FaaS es la defensa colectiva. Una técnica de suplantación de identidad (spoofing) utilizada contra una fintech europea por la mañana debería poder detectarse en un mercado norteamericano por la tarde. Esta es la premisa de la Red de Fraud Intelligence de Veriff y CrossLinks: cuando detectamos un ataque coordinado contra un cliente, las señales (dispositivos compartidos, patrones de red, métodos de manipulación de documentos, incrustaciones biométricas) se propagan a toda nuestra base de clientes casi en tiempo real.
Aquí es donde la arquitectura del proveedor importa en la práctica. La mayoría de los proveedores de verificación de identidad ensamblan soluciones fragmentadas, confiando en API de terceros y procesadores de datos externos. Esa fragmentación crea puntos ciegos y diluye la responsabilidad: cuando se cuela el fraude organizado, se vuelve difícil determinar dónde se produjo la falla o aplicar los aprendizajes a futuro. Veriff desarrolla y posee internamente, de extremo a extremo, toda su pila de verificación, desde la captura hasta la decisión. Esa propiedad es lo que permite que el intercambio de señales entre clientes funcione de forma coherente: cuando cada control en la canalización es nuestro, cada señal alimenta la misma red.
Una pregunta práctica que vale la pena hacerle a cualquier proveedor de verificación de identidad: si un intento de fraude se cuela el martes en el cliente A, ¿puede decirme el miércoles si la misma huella digital de dispositivo, plantilla de documento o firma biométrica ha aparecido en cualquiera de sus otros clientes? Si la respuesta es no, la ceguera de un solo inquilino está incorporada en la arquitectura.
Verificación biométrica y de documentos en capas
Los escaneos de una sola identificación ya no son suficientes. Las plantillas de ID sintéticas vendidas como FaaS suelen pasar la inspección visual básica. El estándar de defensa ahora es una verificación de múltiples capas que analiza miles de puntos de datos en tiempo real: autenticidad del documento, reconocimiento facial biométrico, prueba de vida y coherencia de las señales en toda la sesión. Tras bambalinas, Fraud Intelligence de Veriff analiza las señales del dispositivo, la red y el comportamiento en el momento de la verificación —marcaje de IP de centros de datos y proxies, coherencia de los atributos del dispositivo, atestación de hardware, patrones de tiempo— y comunica los hallazgos al cliente en tiempo real.
El problema más difícil no es detectar un solo intento, sino detectar la campaña. Un intento respaldado por un proxy residencial contra un cliente puede parecer un falso positivo ruidoso si se ve de forma aislada. La misma huella digital del dispositivo que aparece en tres clientes de dos industrias en 48 horas es inequívoca. CrossLinks hace que ese patrón pase de ser invisible a ser obvio.
Detección de fraude impulsada por IA: donde los referentes se encuentran con la realidad
El avance de la IA generativa ha dado a los atacantes la capacidad de producir en masa identidades sintéticas hiperrealistas e intentos biométricos basados en deepfakes a un costo marginal. La respuesta defensiva no puede depender solo de la detección, tiene que evolucionar al mismo ritmo que los ataques.
En enero de 2026, Veriff publicó los resultados de una evaluación comparativa independiente con IDNet, un conjunto de datos patrocinado por el DHS con más de 837 000 imágenes de documentos de identidad que cubren morphing facial, intercambio de retratos, reemplazo de campos de texto y otras técnicas de fraude sintético. En una muestra representativa de casi 30 000 documentos, la tecnología de Veriff marcó el 100 % de los documentos sintéticos como fraudulentos, con una tasa de automatización del 99.5 %, lo que significa que las detecciones se produjeron sin la intervención de una revisión manual. La métrica combinada es la que importa: una detección del 100 % con una revisión totalmente manual es inutilizable en producción; una automatización del 99.5 % con una detección del 100 % es operacional.
Lo que esa evaluación comparativa demuestra es que la generación actual de ataques con documentos sintéticos tiene solución. Lo que no demuestra es que la próxima generación la tenga. La fabricación de tID impulsada por IA está madurando a un ritmo exponencial. La ventaja defensiva, para nosotros y para la industria, proviene de la ingesta continua de nuevos patrones de ataque a partir del tráfico de ataques en vivo, no de una única cifra de precisión en un momento dado. La transición en la que estamos compitiendo es de los sintéticos “detectables” a los “hiperrealistas”, y la única defensa sostenible es la escala de datos combinada con la propiedad arquitectónica del pipeline del modelo.
Próximamente en noviembre
Descubre cómo las credenciales verificadas son robadas, alquiladas y reutilizadas en diferentes plataformas, y cómo detener el ciclo.
La capa regulatoria
La verificación de identidad ya no es una casilla de verificación en la incorporación; en la UE se trata cada vez más como parte de la infraestructura regulada de confianza digital. Tres marcos están convergiendo en el mismo modelo de amenaza que impulsa el FaaS:
- RPLD y APLD. El Reglamento de Prevención del Lavado de Dinero de la UE y la nueva Autoridad de PLD armonizan los requisitos de diligencia debida del cliente que antes variaban en las transposiciones de las directivas PLD5/6 por parte de los Estados miembros. El RPLD introduce expectativas específicas sobre el uso de medios de identificación electrónica y sobre la reverificación en eventos desencadenantes, lo que convierte el cuándo de la reverificación en una cuestión de cumplimiento, y no solo de prevención de fraude.
- eIDAS 2.0 y la EUDI Wallet. A medida que las billeteras de identidad digital de alta seguridad se implementen en los Estados miembros durante 2026 y 2027, el nivel de lo que se considera una garantía de identidad aceptable está aumentando. Las identidades sintéticas de nivel FaaS se enfrentarán a una barrera mucho más alta cuando la verificación vinculada a la billetera se convierta en el estándar para los servicios regulados.
- Resiliencia operativa digital. Para los servicios financieros de la UE, la Ley de Resiliencia Operativa Digital trata a los proveedores de verificación de identidad como parte del perímetro de riesgo de terceros de TIC. Los desencadenantes de reverificación, los flujos de respaldo y la respuesta a incidentes de fraude ahora son examinables, no solo importantes desde el punto de vista operativo.
Los equipos de fraude y delitos financieros que tratan el cumplimiento y la defensa contra el fraude como flujos de trabajo separados tendrán dificultades a medida que estos marcos converjan. Los equipos que construyan una única política de reverificación y garantía de identidad que satisfaga a ambos serán más rápidos, más económicos y más defendibles ante los reguladores.
Hacia dónde se dirige el fraude impulsado por FaaS
Algunas predicciones contra las que vale la pena contrastar los próximos 12 a 18 meses.
El FaaS y las herramientas de IA se combinan en un único stack de ataque.
Hoy, un atacante compra un kit de phishing, un generador de identificaciones sintéticas y un volcado de credenciales como productos separados. Dentro de un año, es de esperar que veamos kits de herramientas de “apertura de cuentas como servicio” de extremo a extremo que agrupen la generación de identidades sintéticas, la fabricación de identificaciones, la repetición biométrica con deepfakes y tutoriales de omisión específicos para la plataforma de destino en una única suscripción. El precio seguirá bajando.
Los datos con efecto de red se convierten en la principal ventaja competitiva de los proveedores
La huella digital de dispositivos para un solo inquilino, la analítica del comportamiento y la detección de deepfakes están convergiendo en capacidad entre los proveedores de verificación de identidad. Lo que no converge es la visibilidad entre clientes. Los proveedores con esa visibilidad, y los clientes que insisten en ella, definirán la próxima fase de la defensa contra el fraude. El resto venderá soluciones puntuales marginalmente mejores para un problema que ya ha superado su arquitectura.
Los reguladores se ponen al día más rápido que los expertos de la industria
. eIDAS 2.0, RPLD/APLD, la resiliencia operativa digital y la eliminación gradual de las contraseñas de un solo uso por SMS que ya está en marcha en los EAU, la India y Filipinas apuntan a la misma conclusión: la verificación de identidad es ahora parte de la infraestructura regulada de la confianza digital. Los próximos dos años favorecerán a los proveedores y clientes que traten el cumplimiento y el fraude como un solo problema, no como dos.
La idea con la que me gustaría que te quedaras, porque así es como pienso en este trabajo día a día, es esta: el fraude es ahora un negocio SaaS, y los clientes que lo compran no son quienes imaginas. Defenderse de él requiere enfrentarlo en los mismos términos: a escala, con señales compartidas y con propiedad arquitectónica de cada capa entre la cámara y la decisión. Las redes de fraude ya tienen una red. Tú también deberías tener una.