Login
 Ajuda
 Seja verificado
NESTA PÁGINA
- Ira, "identidade zumbi" é um termo impactante. De onde ele veio?
- Então, o que é exatamente uma identidade zumbi?
- Como surgiu a ideia para este relatório, e por que agora?
- Vamos falar sobre esse mercado. Cada empresa "vê apenas seus próprios clientes" e não consegue ver por onde uma identidade já passou. Como isso funciona na prática?
- Então, como você fecha essa brecha na Veriff?
- Um estudo de caso acompanha um documento genuíno que fraudadores usaram repetidamente, incluindo 90 tentativas em uma única plataforma. Conte-me mais sobre isso.
- O que passa pela sua cabeça quando você vê um padrão como esse?
- O que acontece depois que um fraudador é recusado? Ele desiste?
- Em menos de uma hora é rápido. Eles sempre voltam tão depressa?
- Quando uma identidade é coagida ou entregue, o verdadeiro dono pode estar ao lado do fraudador. Por que é tão difícil para as empresas lidarem com isso?
- Então, o que os entrega?
- Você vê isso em setores específicos?
- Então, qual é o próximo passo? O que as empresas devem fazer de diferente?
- Como isso funciona na prática?
- Alguma mensagem final para as empresas que nos leem?
novembro 18, 2026

Artigo sobre Fraude
Identidades que não morrem: a economia da identidade zumbi
Uma conversa com Ira Bondar, Líder da Plataforma de Fraude na Veriff e autora do Relatório de Fraude de Identidade Veriff de 2027
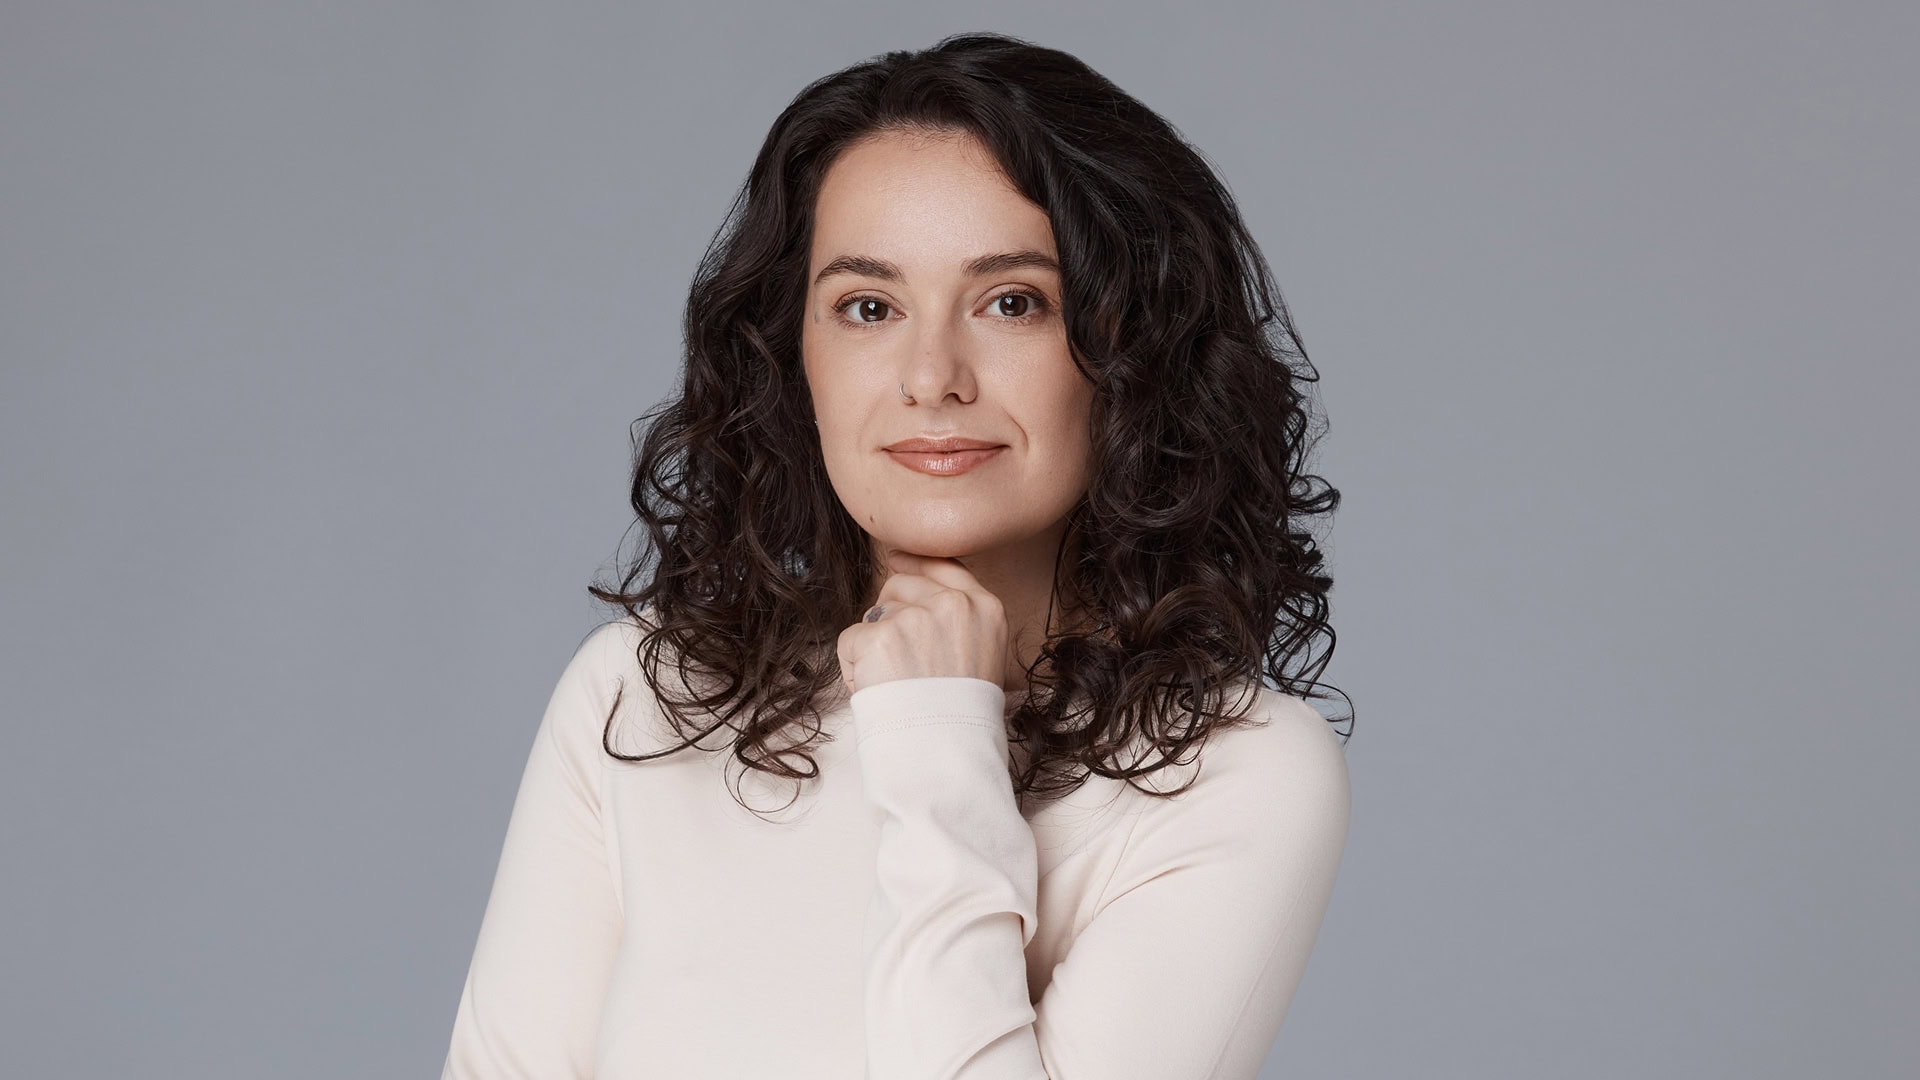
Ira Bonda-Mucci liderou a análise por trás do relatório deste ano, que examinou centenas de milhões de verificações em 12 setores da indústria. Perguntamos a ela o que os dados revelam sobre a economia de identidades zumbis, por que “a fraude tem memória” e o que as empresas devem fazer a respeito.
Ira, “identidade zumbi” é um termo impactante. De onde ele veio?
Pegamos o termo emprestado da cibersegurança. Nesse contexto, um zumbi é um dispositivo infectado com malware e controlado remotamente, muitas vezes sem que seu dono saiba. A semelhança era grande demais para ser ignorada.
Então, o que é exatamente uma identidade zumbi?
Uma identidade zumbi, também chamada de identidade reciclada ou circulante, é uma identidade real e verificada que continua sendo aprovada nas verificações depois que a pessoa por trás dela perdeu o controle. Independentemente de o controle ter sido roubado, coagido ou entregue voluntariamente, a identidade continua funcionando.
Adaptamos o termo porque os existentes cobrem apenas parte do problema. O roubo de identidade descreve uma forma como o problema pode começar. A identidade sintética descreve um tipo de fraude totalmente diferente. Nenhum dos dois descreve uma identidade real que permanece em circulação muito tempo depois que seu proprietário perdeu o controle sobre ela.
Uma identidade sintética é criada a partir de detalhes reais e inventados, então não há uma única pessoa real por trás dela. Uma identidade zumbi começa como uma identidade real e verificada que pertence a uma pessoa genuína, mas alguém que não é essa pessoa passa a usá-la. O roubo de identidade geralmente é visto como um evento único, mas com uma identidade zumbi, o uso indevido não para. A mesma identidade é usada repetidamente em várias empresas, seja ela roubada, comprada ou obtida à força de seu proprietário. Como o documento é genuíno, as verificações de documentos por si só podem ser aprovadas. A fraude não está no documento, e sim em quem o apresenta.
Como surgiu a ideia para este relatório, e por que agora?
O conceito para esta história surgiu a partir dos dados da Veriff. Geralmente, pensamos na fraude como algo simples: alguém tenta aplicar um golpe, o sistema o detecta e é o fim da história. Mas continuávamos vendo algo diferente. Identidades reais passavam por uma verificação genuína e, em seguida, apareciam novamente em outras empresas muito tempo depois de a primeira conta ter sido bloqueada. Então, decidimos acompanhar essas identidades ao longo de todo o seu ciclo de vida.
O que descobrimos não foi uma série de tentativas únicas. 62% das identidades que voltaram para a mesma empresa após uma recusa por fraude o fizeram em menos de uma hora. Outras foram mais pacientes: 1 em cada 5 ficou inativa por mais de três meses antes de ressurgir.
Por que agora? A escala. Não se tratava de alguns casos isolados; o problema atingiu todo o sistema. Quase um em cada três documentos que classificamos como fraudulentos começou como um documento de identidade genuíno de uma pessoa real e, em BNPL, esse número é de quase metade. Isso não é um erro de arredondamento. É um mercado. E cada uma dessas verificações pode parecer legítima por si só. O documento é real, a pessoa está ao vivo. O sinal não está em uma única sessão. Está na recorrência.
Baixar agora
Saiba como as credenciais verificadas são roubadas, alugadas e reutilizadas em várias plataformas, e como parar o ciclo.
Vamos falar sobre esse mercado. Cada empresa “vê apenas seus próprios clientes” e não consegue ver por onde uma identidade já passou. Como isso funciona na prática?
Toda empresa que realiza a verificação de identidade vê apenas seu próprio tráfego e nada mais. Uma verificação é aprovada ou reprovada e, para essa empresa, o processo acaba ali. Mas os fraudadores não se restringem a essas fronteiras. Eles as atravessam e retornam.
A escala dessas tentativas repetidas é o tema central deste relatório. Entre as identidades que foram aprovadas pelo menos uma vez e depois recusadas por fraude, o 1% mais ativo passou por 38 ou mais tentativas de verificação em 12 ou mais empresas diferentes. E isso é apenas o que pudemos ver como seu provedor de verificação. Não se trata de agentes mal-intencionados isolados que escapam por uma brecha. É uma única identidade sendo usada, repetidamente, em uma empresa após a outra.
Então, como você fecha essa brecha na Veriff?
É essa a lacuna que o CrossLinks foi criado para preencher. Em uma única empresa, ele conecta sinais de documentos, biometria, dispositivos e redes entre sessões. O Industry CrossLinks amplia essa visão para empresas do mesmo setor. Ele funciona com dados de documentos e sinais de dispositivos e redes. A única coisa que a próxima empresa vê é uma percepção de risco anônima que informa que a sessão está vinculada a uma fraude em outro lugar. Nenhum dado pessoal é trocado. Com essa visão, o que parecia ser uma dúzia de incidentes não relacionados acaba se revelando um único documento, uma única identidade, uma única operação.
As defesas contra fraudes não podem mais depender de verificações isoladas. A parte difícil não é vincular as sessões. É vinculá-las com precisão. Famílias compartilham laptops, escritórios compartilham endereços de IP, estudantes compartilham celulares. Se você não consegue diferenciar um grupo familiar de uma quadrilha de fraudadores, você apenas transfere o custo para os bons clientes.

As defesas contra fraudes não podem mais depender de verificações isoladas. O verdadeiro desafio não é vincular as sessões, mas sim vinculá-las com precisão. Porque quando você não consegue diferenciar um grupo familiar de uma quadrilha de fraudadores, são os seus bons clientes que pagam o preço.
Um estudo de caso acompanha um documento genuíno que fraudadores usaram repetidamente, incluindo 90 tentativas em uma única plataforma. Conte-me mais sobre isso.
Sim! Tudo começa com uma pessoa real passando por uma verificação genuína em uma plataforma de pagamentos. O documento era autêntico, o rosto correspondia e a aprovação estava correta. Essa parte é simples. O que torna o caso interessante é o que aconteceu com essa identidade em seguida.
Em uma semana, um estranho apresentou o mesmo documento, com o próprio rosto, em outra empresa. Cerca de um mês depois, os fraudadores voltaram à plataforma que havia aprovado o verdadeiro proprietário e fizeram 94 tentativas ao longo de 18 dias diferentes, muitas vezes em sequência, com apenas alguns minutos de intervalo.
Eles mantiveram o modelo, o design de segurança e o número do documento, as partes que o faziam parecer válido. Alteraram o nome, a data de nascimento, o rosto, o gênero e a data de validade. Um documento real se tornou várias identidades falsas. Isso é proposital. O número do documento é a parte que passa pelas verificações de formato e consultas à base de dados, por isso eles o mantêm. Em seguida, eles alteram o que um analista olha primeiro: o rosto e o nome. Em alguns meses, mais de 80% desses documentos adulterados mantiveram o número do documento real.
O que passa pela sua cabeça quando você vê um padrão como esse?
Quando vejo picos como esse, não vejo uma pessoa em um teclado. Eu vejo uma linha de produção. Isso é a Fraude como Serviço, onde cada tentativa é uma sondagem e cada recusa é um feedback. Eles podem iterar mais rápido do que qualquer um possa analisá-los um por um, então o padrão deve ser identificado em várias sessões, não olhando mais de perto para uma única. É um jogo de números, e uma conta aprovada pode ser o suficiente para compensar.
O que acontece depois que um fraudador é recusado? Ele desiste?
Uma recusa raramente é o fim. 55% das recusas por fraude foram seguidas por outra tentativa de verificação em até 90 dias. Cerca de metade voltou para a mesma empresa, e 62% dessas pessoas retornaram em menos de uma hora.
Baixar agora
Saiba como as credenciais verificadas são roubadas, alugadas e reutilizadas em várias plataformas, e como parar o ciclo.
Em menos de uma hora é rápido. Eles sempre voltam tão depressa?
Não, nem sempre. Alguns outros levam mais tempo. Quase 9% das recusas foram seguidas por uma tentativa com o mesmo documento em uma empresa diferente, cerca de quatro semanas depois. No setor de empréstimos, esse número foi de 12%. E das identidades que ressurgiram em até um ano após uma recusa, uma em cada cinco permaneceu inativa por mais de três meses. Quase metade voltou para uma empresa diferente e, no setor de fintechs, foi mais da metade.
A espera faz parte do método. Os fraudadores pausam por um tempo e voltam mais tarde, esperando que esse intervalo os faça parecer novos. A espera só os ajuda se ninguém vincular a nova tentativa às antigas.
Essa é a lógica de uma “conta antiga” no nível da identidade. Uma conta nova com atividade incomum levanta suspeitas. Uma identidade que permaneceu inativa por meses parece estabelecida e confiável. Os fraudadores sabem disso e estão dispostos a esperar.
Quando uma identidade é coagida ou entregue, o verdadeiro dono pode estar ao lado do fraudador. Por que é tão difícil para as empresas lidarem com isso?
Porque nada parece errado. O rosto é real, o documento é genuíno e a verificação de vivacidade é aprovada. Todos os sinais que uma verificação de identidade procura estão presentes. E o desfecho depende de como o controle foi perdido. Quando uma identidade é roubada, o dono pode, eventualmente, notar atividades não autorizadas. Quando alguém é coagido, traficado ou informado de que não há risco real, não há uma vítima para soar o alarme. E como nada foi adulterado, uma única verificação de identidade não consegue detectar a fraude.
É por isso que criamos a Verificação de presença com Detecção de Coerção. Ela analisa o áudio e o vídeo de toda a sessão, não apenas o rosto.
Então, o que os entrega?
O que entrega a fraude geralmente não é o documento ou o rosto. É o contexto. Uma segunda voz no ambiente. Olhos que desviam da tela para receber instruções. O mesmo rosto de um “ajudante” no fundo das sessões de pessoas diferentes. Um único dispositivo que verificou vinte pessoas diferentes. Você não verá nada disso se apenas verificar se o documento e o rosto correspondem.
Baixar agora
Saiba como as credenciais verificadas são roubadas, alugadas e reutilizadas em várias plataformas, e como parar o ciclo.
Você vê isso em setores específicos?
Vemos uma versão disso também no setor de mobilidade. Cerca de um terço das novas verificações suspeitas de motoristas existentes eram de alguém se passando pelo titular da conta, seja um motorista alugando a conta ou em um ataque de injeção de câmera. Em aproximadamente uma a cada cinco dessas verificações sinalizadas, o rosto não correspondia ao do motorista que se cadastrou originalmente. Os passageiros acabam entrando em um carro com alguém que não foi verificado por ninguém.
A verificação de onboarding foi criada para perguntar “este documento e este rosto correspondem?”, e não “esta pessoa está agindo por vontade própria?”. São perguntas diferentes, e responder à segunda exige mais do que uma verificação única.
Então, qual é o próximo passo? O que as empresas devem fazer de diferente?
A verificação não pode ser um processo único que garante confiança para sempre. Ela precisa ser contínua e ter memória. O onboarding é onde a confiança começa, não onde termina. Os dados comprovam isso. Quando as empresas fazem uma nova verificação de usuários existentes, de 2 a 4 em cada 100 são sinalizados por fraude. Essas são pessoas que já passaram pelo onboarding.
Como isso funciona na prática?
Na prática, isso significa verificar novamente a identidade em momentos de alto risco, como uma solicitação de pagamento ou um login de um novo dispositivo. Significa confirmar que a pessoa está presente e agindo por vontade própria, não apenas que o rosto é de uma pessoa viva. E significa conectar sinais entre sessões e empresas, para que um documento que já foi reprovado em várias verificações em outros lugares não comece do zero na próxima.
Mais adiante, os agentes de AI são o mesmo problema com uma nova cara. Confiamos cada vez mais nos agentes para reservar serviços, gerenciar contas e preencher formulários para nós. Se alguém perde o controle da identidade ou das credenciais por trás de um agente, ele continua agindo mesmo assim. A autorização ainda funciona, mas a pessoa por trás dela não está mais no controle. Portanto, a pergunta muda de “esta é a pessoa certa?” para “este agente está agindo em nome da pessoa certa, com seu consentimento, neste exato momento?”. As empresas devem se planejar para isso agora.
Alguma mensagem final para as empresas que nos leem?
A fraude não desaparece quando você a recusa. Ela se oculta e aguarda. As empresas que se mantêm à frente não serão as que têm a verificação única mais rigorosa. Serão aquelas cuja verificação tem memória.
A fraude tem memória. Garanta que a sua verificação também tenha.