Login
 Ajuda
 Seja verificado
NESTA PÁGINA
- O que é Fraude como serviço?
- A industrialização da fraude
- O ciclo de vida da identidade comprometida
- Como as empresas podem responder à ameaça do FaaS
- Inteligência em escala de rede: a única resposta que corresponde à escala do FaaS
- Verificação biométrica e de documentos em camadas
- Detecção de fraude baseada em IA: onde os benchmarks encontram a realidade
- A camada regulatória
- Para onde vai a fraude impulsionada por FaaS
- Reguladores avançam mais rápido que os especialistas do setor
outubro 8, 2026


Artigo sobre Fraude
Como o Fraud-as-a-Service está mudando a forma do cibercrime
O Fraud-as-a-Service evoluiu de um mercado criminoso de nicho para um setor maduro e escalável que espelha os negócios que ele mira.
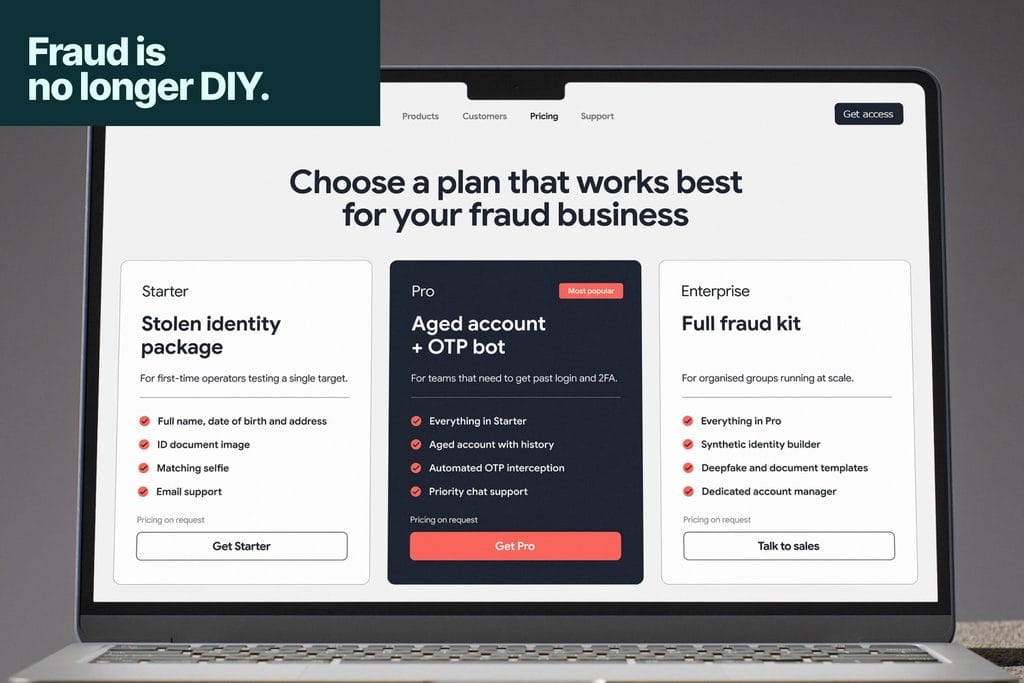
Tycoon 2FA é atualmente o kit de Phishing como serviço mais prolífico do mercado, vendido por cerca de US$ 120 por dez dias de acesso no Telegram. O EvilProxy custa de US$ 150 a US$ 300 pelo mesmo período, e de US$ 500 a US$ 600 por um mês. Ambos vêm com documentação, canais de suporte ao cliente e atualizações regulares de recursos. Isso não é uma falha de mercado. É a estrutura de um setor de SaaS B2B funcional, mas o produto é a fraude.
Esse é o modelo de ameaça contra o qual minha equipe e eu nos defendemos todos os dias. O cibercrime não começa mais quando o dinheiro se move; ele começa muito antes, com o roubo industrial, a criação e a transformação de identidades em armas. Uma única identidade comprometida ou sintética, depois que passa por uma verificação, torna-se inventário: ela é repassada por plataformas de fintech, cripto, marketplace e economia de trabalho sob demanda, gerando valor em cada parada. Quanto mais cedo você interceptar a identidade, mais fraude a jusante você impede. Esse é todo o jogo.
O que é Fraude como serviço?
Fraude como serviço (FaaS) é um setor clandestino em expansão onde operadores experientes vendem ferramentas de fraude pré-embaladas para qualquer pessoa disposta a pagar. Os vendedores criam os kits, escrevem os manuais de fraude e mantêm ambos atualizados. Os compradores pagam uma taxa, geralmente uma assinatura, e executam seus próprios esquemas de golpes e phishing com dados pessoais roubados, identidades falsas e contas sequestradas. Isso democratiza o crime digital. A barreira de entrada praticamente desapareceu: você não precisa mais de conhecimento técnico para lançar ataques sofisticados em escala. Você precisa de algumas centenas de dólares e uma conta no Telegram.
A Fraude como serviço faz parte da economia mais ampla do cibercrime como serviço, na qual os criminosos compram ou alugam os componentes de um ataque em vez de criá-los. A Avaliação de Ameaças do Crime Organizado na Internet (IOCTA) de 2026 da Europol afirma que o crime como serviço, onde os fraudadores podem terceirizar atividades criminosas, expande ainda mais o alcance da fraude online, e que, à medida que as ferramentas de AI se tornam mais acessíveis, os cibercriminosos conseguem reduzir a barreira de entrada, expandir suas operações e cometer crimes cada vez mais sem envolvimento direto.
Empresas que se defendem contra FaaS não estão mais combatendo tentativas isoladas de fraude. Você está enfrentando operações de fraude industrializada que compartilham infraestrutura, táticas e até equipes de sucesso do cliente. Este artigo explica como o FaaS está remodelando o cenário de ameaças, por que defesas de locatário único falham contra ele e como é uma resposta arquitetonicamente honesta.
A industrialização da fraude
No passado, executar uma operação de roubo de identidade em grande escala exigia conhecimento técnico especializado: como programar, como contornar protocolos de segurança, como manipular a infraestrutura de rede. O FaaS elimina tudo isso. Hoje, as matérias-primas da fraude são insumos comuns: credenciais comprometidas e tokens de sessão coletados por meio de malware “infostealer” e kits de phishing “adversary-in-the-middle”, documentos de identidade fabricados por IA generativa, impressões digitais de dispositivos simuladas por emuladores comerciais. O “credential stuffing” é um uso desses insumos, não uma fonte — uma vez que os invasores têm os “dumps” de credenciais, ferramentas automatizadas os testam em paralelo em milhares de serviços até que encontrem correspondências.
O que o FaaS adiciona a esse fornecimento de commodities é o empacotamento. Kits de phishing, software de geração de deepfake, bases de dados de credenciais roubadas, modelos de identidades sintéticas, tutoriais de bypass bancário — tudo disponível na dark web ou em canais do Telegram por preços que não cobririam uma única hora do tempo de um analista de segurança. Muitos fornecedores de FaaS operam suporte técnico 24/7 e têm canais de sucesso do cliente que se assemelham mais a SaaS empresarial do que ao crime subterrâneo.
De acordo com a Inteligência de Ameaças da Microsoft, o Tycoon 2FA surgiu em agosto de 2023 e rapidamente se tornou uma das plataformas de phishing como serviço mais difundidas, com seus serviços de phishing anunciados e vendidos a cibercriminosos em aplicativos como Telegram e Signal. As campanhas que utilizam o kit foram responsáveis por dezenas de milhões de mensagens de phishing, atingindo mais de 500.000 organizações por mês, e suas capacidades de “adversary-in-the-middle” permitiram que agentes de ameaças menos qualificados contornassem a autenticação multifator. A Microsoft afirma que o serviço permitiu que milhares de cibercriminosos obtivessem acesso não autorizado a contas de e-mail e serviços online, incluindo Microsoft 365, Outlook e Gmail, e o associa a um número estimado de 96.000 vítimas distintas de phishing em todo o mundo desde 2023.
A lacuna de capacidade entre invasores sofisticados e não sofisticados desapareceu. As prisões do grupo The Scattered Spider ilustram a mesma dinâmica sob uma perspectiva diferente: Thalha Jubair, de 19 anos, supostamente envolvido em extorsão de US$ 115 milhões em 47 entidades americanas, foi recrutado para um coletivo de cibercrime ainda adolescente – a queixa do DOJ alega que ele estava ativo desde os 15 ou 16 anos. As habilidades usadas nesses ataques (engenharia social, personificação de help-desk, abuso de redefinição de MFA) foram aprendidas, não compradas. Mas a mesma democratização que produziu o FaaS produz a próxima geração de operadores do Scattered Spider: quando o nível de entrada desaba, o perfil demográfico de quem o ataca se amplia. A descentralização geográfica importa tanto quanto a idade — kits de FaaS vendidos em canais do Telegram em inglês estão sendo executados em São Paulo, Lagos, Manila, Jacarta. A ameaça não é um único perfil demográfico; é o achatamento global da lacuna de capacidade.
Em novembro
Saiba como as credenciais verificadas são roubadas, alugadas e reutilizadas em várias plataformas, e como parar o ciclo.
O ciclo de vida da identidade comprometida
A abordagem tradicional de prevenção de fraudes trata cada interação com o cliente como um evento isolado. Uma tentativa de cadastro é avaliada em relação àquele único ID de sessão apresentado, uma verificação de antecedentes é executada e uma decisão é tomada. Isso funcionava quando a fraude era oportunista. Não funciona quando a fraude é industrial.
Operações de fraude organizadas raramente limitam uma identidade a um único caso de uso. Uma identidade comprometida ou sintética que passa na verificação em uma plataforma se torna inventário para a próxima. Vemos esse padrão semanalmente: uma identidade sintética que falha em um neobank brasileiro ressurge três semanas depois em uma exchange de criptomoedas nos EUA, e novamente em um marketplace europeu com um nome ligeiramente diferente. O CrossLinks nos permite reconhecer a segunda e a terceira tentativas como sendo do mesmo grupo de fraude, e não três incidentes separados — mas apenas se os clientes estiverem em nossa rede. Fora dela, a mesma identidade tem uma nova chance a cada porta.
Eu vejo isso como o ciclo de vida da identidade comprometida: a monetização em etapas de uma única verificação bem-sucedida em vários setores e jurisdições. Detectar a identidade na primeira tentativa fracassada é o momento de maior impacto em todo o ciclo. Detectá-la na segunda salva a terceira, a quarta e a quadringentésima plataforma no futuro.
Em campanhas de múltiplos alvos impulsionadas por FaaS, a avaliação de sessão única não é uma defesa parcial. É um descompasso arquitetônico.
Como as empresas podem responder à ameaça do FaaS
Derrotar a fraude industrializada exige defesa industrializada. A resposta precisa operar na mesma escala do ataque, compartilhar sinais na mesma velocidade e integrar os mesmos tipos de insumos. A seguir estão as três camadas que realmente fazem diferença.
Inteligência em escala de rede: a única resposta que corresponde à escala do FaaS
A resposta arquitetônica mais eficaz ao FaaS é a defesa coletiva. Uma técnica de “spoofing” usada contra uma fintech europeia pela manhã deveria ser detectável em um marketplace norte-americano à tarde. Essa é a premissa da Rede de Fraud Intelligence da Veriff e do CrossLinks: quando detectamos um ataque coordenado a um cliente, os sinais — dispositivos compartilhados, padrões de rede, métodos de adulteração de documentos, incorporações biométricas — são propagados por toda a nossa base de clientes quase em tempo real.
É aqui que a arquitetura do fornecedor importa na prática. A maioria dos provedores de verificação de identidade remenda soluções fragmentadas, dependendo de APIs de terceiros e de processadores de dados externos. Essa fragmentação cria pontos cegos e dilui a responsabilização — quando uma fraude organizada passa despercebida, torna-se difícil determinar onde a falha ocorreu ou aplicar os aprendizados adiante. A Veriff desenvolve e possui toda a sua pilha de verificação internamente, ponta a ponta, da captura à decisão. Essa propriedade é o que permite que o compartilhamento de sinais entre clientes funcione de forma coerente: quando cada verificação no pipeline é nossa, cada sinal alimenta a mesma rede.
Uma pergunta prática que vale a pena fazer a qualquer fornecedor de IDV: se uma tentativa de fraude passar despercebida na terça-feira no cliente A, você consegue me dizer na quarta-feira se a mesma impressão digital de dispositivo, modelo de documento ou assinatura biométrica apareceu em qualquer um dos seus outros clientes? Se a resposta for não, a cegueira de locatário único está incorporada na arquitetura.
Verificação biométrica e de documentos em camadas
Verificações únicas de ID não são mais suficientes. Modelos de ID sintéticos vendidos como FaaS passam rotineiramente na inspeção visual básica. O padrão defensivo agora é uma verificação multicamadas que analisa milhares de pontos de dados em tempo real: autenticidade do documento, reconhecimento facial biométrico, detecção de vitalidade e coerência de sinais durante a sessão. Nos bastidores, o Veriff Fraud Intelligence analisa sinais de dispositivo, rede e comportamento no momento da verificação – sinalização de IP de data center e proxy, coerência de atributos do dispositivo, atestado de hardware, padrões de tempo – e envia os resultados de volta para o cliente em tempo real.
O problema mais difícil não é detectar uma única tentativa; é detectar a campanha. Uma tentativa feita por trás de um proxy residencial contra um cliente pode parecer um falso positivo ruidoso isoladamente. A mesma impressão digital de dispositivo aparecendo em três clientes de dois setores em 48 horas é inequívoca. O CrossLinks torna esse padrão visível.
Detecção de fraude baseada em IA: onde os benchmarks encontram a realidade
O avanço da IA generativa deu aos invasores a capacidade de produzir em massa identidades sintéticas hiper-realistas e tentativas biométricas baseadas em deepfake a um custo marginal. A resposta defensiva não pode depender apenas da detecção – ela precisa evoluir no mesmo ritmo dos ataques.
Em janeiro de 2026, a Veriff publicou os resultados de um benchmarking independente contra a IDNet, um conjunto de dados patrocinado pelo DHS com mais de 837.000 imagens de documentos de identidade, cobrindo morphing facial, trocas de retratos, substituição de campos de texto e outras técnicas de fraude sintética. Em uma amostra representativa de quase 30.000 documentos, a tecnologia da Veriff sinalizou 100% dos documentos sintéticos como fraudulentos – com uma taxa de automação de 99,5%, o que significa que as detecções ocorreram sem intervenção de revisão manual. A métrica combinada é a que importa: 100% de detecção com revisão manual completa é inutilizável em produção; 99,5% de automação com 100% de detecção é operacional.
O que esse benchmark prova é que a geração atual de ataques com documentos sintéticos pode ser resolvida. O que não prova é que a próxima geração poderá ser. A fabricação de IDs impulsionada por IA está amadurecendo a uma taxa exponencial. A vantagem defensiva – para nós e para o setor – vem da ingestão contínua de novos padrões de ataque a partir do tráfego de ataques em tempo real, e não de qualquer número de precisão pontual. A transição que estamos correndo é de sintéticos “detectáveis” para “hiper-realistas”, e a única defesa sustentável é a escala de dados combinada com a propriedade arquitetônica do pipeline de modelos.
Em novembro
Saiba como as credenciais verificadas são roubadas, alugadas e reutilizadas em várias plataformas, e como parar o ciclo.
A camada regulatória
A verificação de identidade deixou de ser um item de checklist de onboarding; na UE ela é tratada cada vez mais como parte da infraestrutura regulada de confiança digital. Três frameworks estão convergindo para o mesmo modelo de ameaça que impulsiona o FaaS:
- AMLR e AMLA. O Regulamento de Prevenção à Lavagem de Dinheiro da UE e a nova Autoridade de PLD harmonizam os requisitos de due diligence do cliente que antes variavam entre as transposições dos estados-membros da AMLD5/6. O AMLR introduz expectativas específicas sobre o uso de meios de identificação eletrônica e sobre a reverificação em eventos de gatilho — tornando o quando da reverificação uma questão de compliance, e não apenas de prevenção de fraudes.
- eIDAS 2.0 e a Carteira EUDI. À medida que as carteiras de identidade digital de alta garantia são implementadas nos estados-membros até 2026 e 2027, o nível do que é considerado garantia de identidade aceitável está aumentando. Identidades sintéticas do nível do FaaS enfrentarão uma barreira muito maior quando a verificação vinculada à carteira se tornar o padrão para serviços regulamentados.
- DORA. Para os serviços financeiros da UE, a Lei de Resiliência Operacional Digital trata os provedores de verificação de identidade como parte do perímetro de risco de terceiros de TIC. Gatilhos de reverificação, fluxos de fallback e resposta a incidentes para eventos de fraude agora são examináveis, e não apenas operacionalmente importantes.
As equipes de fraude e crimes financeiros que tratam a compliance e a defesa contra fraudes como fluxos de trabalho separados terão dificuldades à medida que esses frameworks convergirem. As equipes que criarem uma única política de reverificação e garantia de identidade que satisfaça ambos serão mais rápidas, mais baratas e mais defensáveis perante os reguladores.
Para onde vai a fraude impulsionada por FaaS
Algumas previsões que valem ser confrontadas com os próximos 12 a 18 meses.
Convergência de FaaS e ferramentas de AI em uma única pilha de ataque.
Hoje, um invasor compra um kit de phishing, um gerador de ID sintético e um dump de credenciais como produtos separados. Em um ano, espere ver kits de ferramentas de “abertura de conta como serviço” de ponta a ponta que reúnem geração de identidade sintética, fabricação de ID, repetição biométrica com deepfake e tutoriais de bypass específicos para a plataforma-alvo em uma única assinatura. O preço continuará a cair.
Dados com efeito de rede se tornam o diferencial competitivo
A impressão digital de dispositivo single-tenant, a análise comportamental e a detecção de deepfake estão convergindo em capacidade entre os fornecedores de IDV. O que não converge é a visibilidade entre clientes. Os fornecedores com essa visibilidade, e os clientes que insistem nela, definirão a próxima rodada de defesa contra fraudes. O resto estará vendendo soluções pontuais marginalmente melhores para um problema que já superou sua arquitetura.
Reguladores avançam mais rápido que os especialistas do setor
. eIDAS 2.0, AMLR/AMLA, DORA e as eliminações graduais de SMS-OTP já em andamento nos Emirados Árabes Unidos, Índia e Filipinas estão todos apontando para a mesma conclusão: a verificação de identidade agora faz parte da infraestrutura regulamentada de confiança digital. Os próximos dois anos favorecerão fornecedores e clientes que tratam a compliance e a fraude como um problema, não dois.
A ideia que eu gostaria de deixar, porque é como penso sobre este trabalho no dia a dia, é: a fraude agora é um negócio de SaaS, e os clientes que a compram não são quem você imagina. Defender-se dela exige enfrentá-la nos mesmos termos – em escala, com sinal compartilhado e com propriedade arquitetônica de cada camada entre a câmera e a decisão. Os grupos de fraude já têm uma rede. Você também deveria ter.